Pagalba
 Kontaktai
 Atsiliepimai
 Verslui
 Varlė


Krepšelis tuščias
Turite Varlės paskyrą?
Prisijunkite, kad pamatytumėte krepšelio turinį
Prisijungti

 Visos prekės


 Krepšelis
Tuščias
Prekių
Krepšelis
Prisijunkite, kad pamatytumėte krepšelio turinį
Prisijungti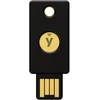
 4.5

 4.5

 Į krepšelį
 Ši prekė
 UGREEN „Nexode Pro“ 65W 3 prievadų GaN mini greitasis įkroviklis
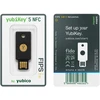
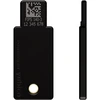
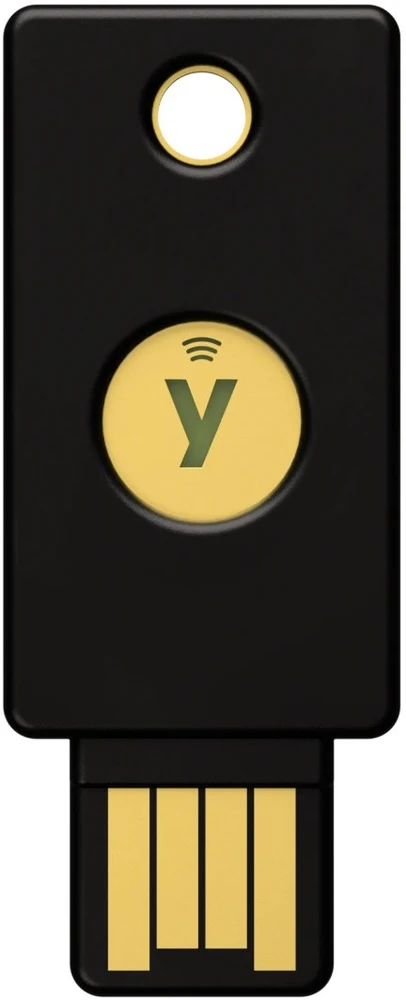
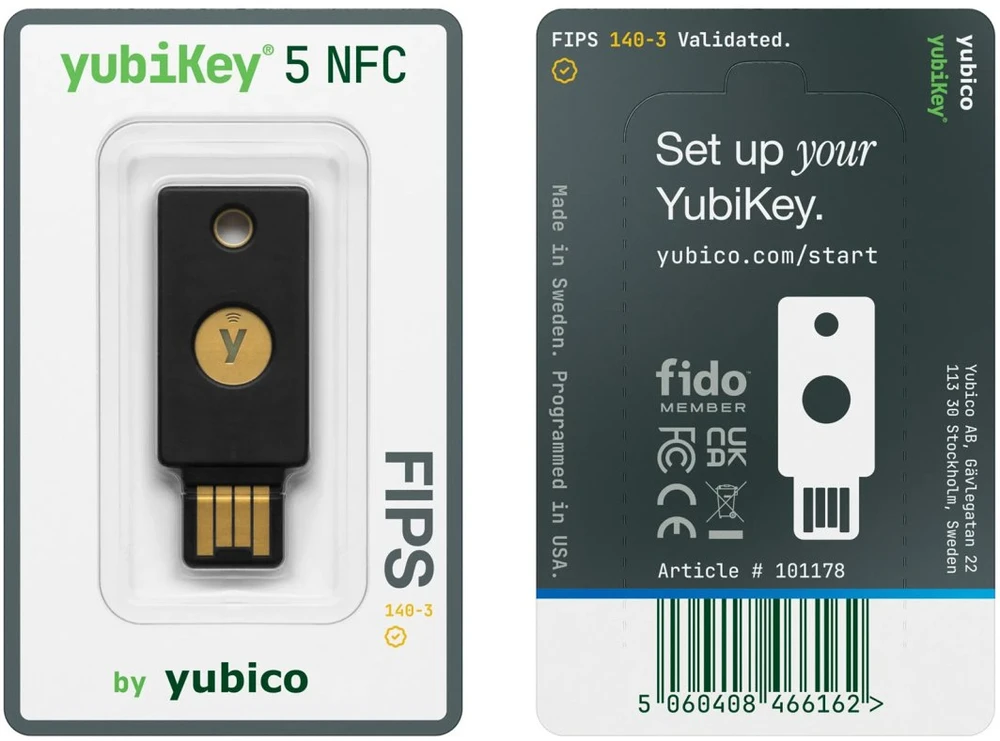
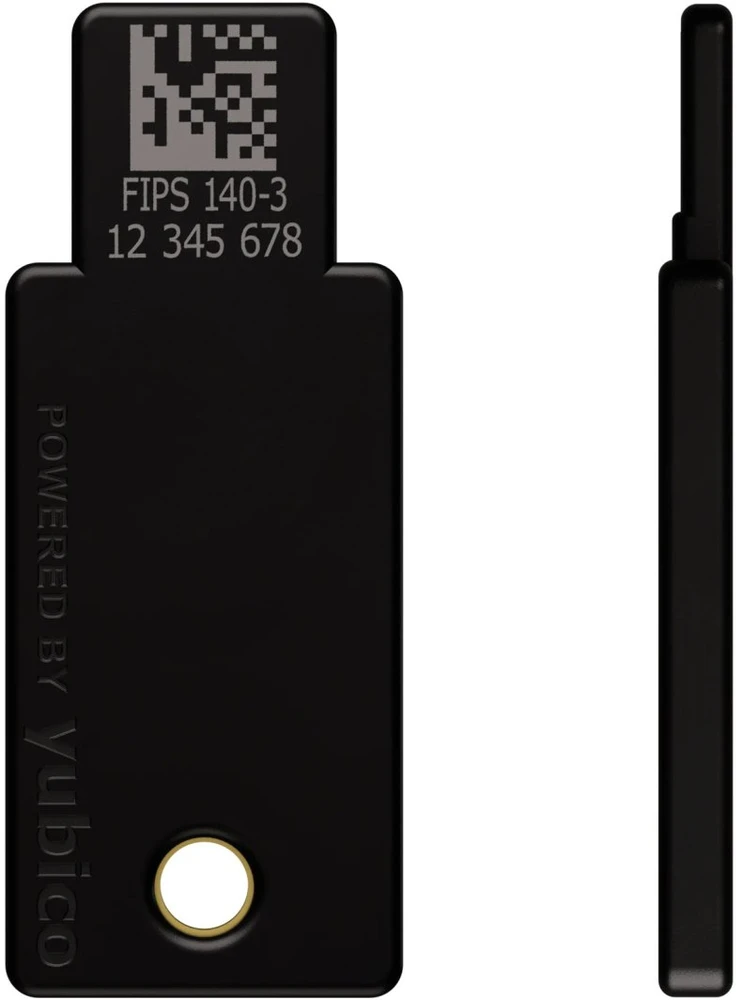
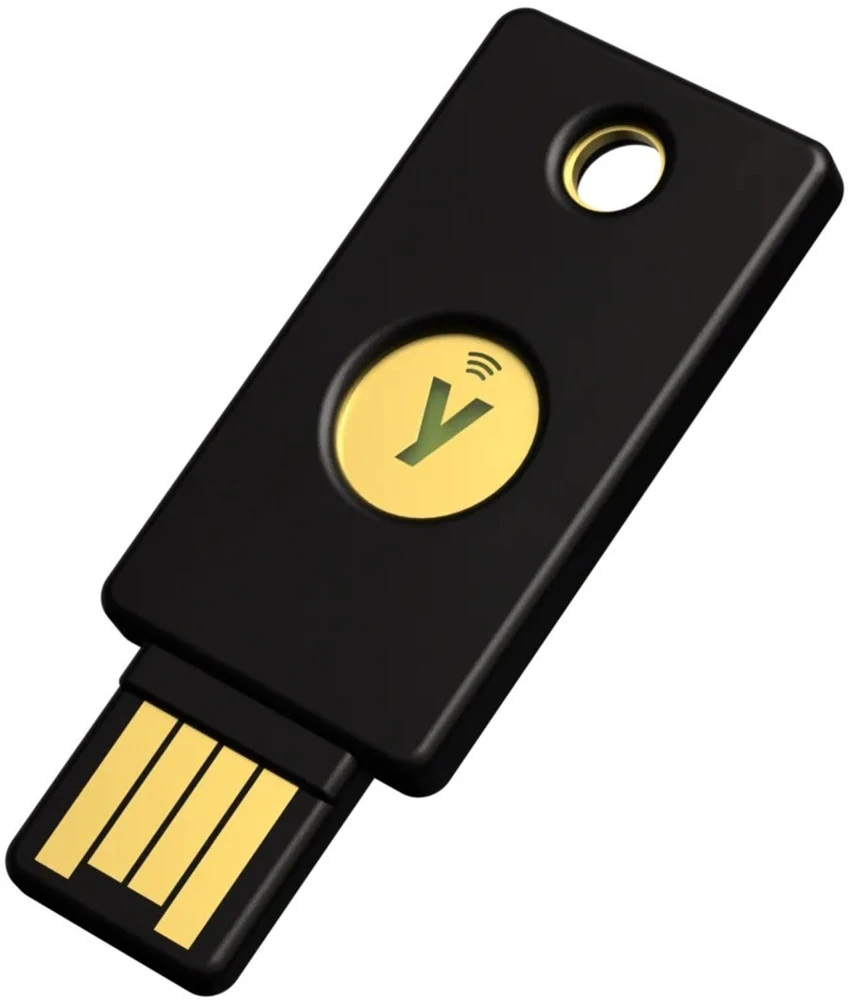
YubiKey 5 NFC FIPS to sprzętowy klucz bezpieczeństwa USB-A z NFC, przeznaczony do uwierzytelniania użytkowników, urządzeń i systemów. Obsługuje uwierzytelnianie bezhasłowe oraz dwu- i wieloskładnikowe. Interfejs USB-A 2.0 i NFC zgodne z ISO 14443-3 Type A umożliwiają podłączenie klucza do portu USB-A lub użycie zbliżeniowe. Obsługa WebAuthn, FIDO2 CTAP1, CTAP2 i CTAP2.1 obejmuje protokoły uwierzytelniania bezhasłowego. Pojemność FIDO2 wynosi do 100 kluczy dostępu. Obsługa OATH-HOTP i OATH-TOTP umożliwia przechowywanie danych dla maksymalnie 64 kont. Certyfikat NIST FIPS 140-3 nr 5291 obejmuje ogólny poziom bezpieczeństwa 2 i poziom bezpieczeństwa fizycznego 3. Praca w trybie zatwierdzonym przez FIPS wymaga instalacji, inicjalizacji i konfiguracji zgodnie z dokumentacją bezpieczeństwa. Klasa ochrony IP68 oznacza odporność na wodę i pył. Bezpieczny element sprzętowy służy do generowania, przechowywania i używania kluczy kryptograficznych. YubiKey 5 NFC FIPS USB-A – sprzętowy klucz bezpieczeństwa do uwierzytelniania YubiKey 5 NFC FIPS USB-A to sprzętowy klucz bezpieczeństwa Yubico, który pomaga chronić konta użytkowników, urządzenia i systemy. Umożliwia uwierzytelnianie bezhasłowe, dwuetapowe oraz wieloskładnikowe. Można podłączyć go do portu USB-A lub korzystać z NFC na kompatybilnym urządzeniu. Podczas uwierzytelniania przez USB-A wystarczy dotknąć klucza. Do standardowego użytkowania nie potrzeba dodatkowych sterowników ani połączenia z siecią. Sprzętowy klucz dodaje fizyczne potwierdzenie logowania w obsługiwanych usługach i systemach. Protokoły FIDO2, WebAuthn, PIV i funkcje uwierzytelniania Klucz obsługuje wiele standardów i metod zabezpieczeń, dzięki czemu sprawdza się w różnych zastosowaniach. W przypadku FIDO2 i WebAuthn prywatna część klucza dostępu jest generowana i bezpiecznie przechowywana na urządzeniu. WebAuthn oraz FIDO2 CTAP1, CTAP2 i CTAP2.1 Karty inteligentne zgodne z PIV i OpenPGP Yubico OTP, OATH-HOTP i OATH-TOTP Challenge-response i bezpieczne hasła statyczne Urządzenie współpracuje z aplikacją Yubico Authenticator. NFC pozwala uwierzytelniać się zbliżeniowo na kompatybilnych urządzeniach z systemem Android lub iOS. Certyfikat FIPS 140-3 i sprzętowe zabezpieczenie kluczy kryptograficznych Moduł kryptograficzny ma aktywny certyfikat NIST FIPS 140-3 nr 5291. Osiąga ogólny poziom bezpieczeństwa 2 oraz poziom bezpieczeństwa fizycznego 3. Aby korzystać z urządzenia w trybie zatwierdzonym przez FIPS, należy je zainstalować, zainicjalizować i skonfigurować zgodnie z oficjalną dokumentacją bezpieczeństwa. Wbudowany bezpieczny element sprzętowy służy do generowania, przechowywania i używania kluczy kryptograficznych. Wytrzymała obudowa IP68 bez baterii i ruchomych części Obudowa z tworzywa wzmacnianego włóknem szklanym zapewnia ochronę przed wodą i pyłem na poziomie IP68. Klucz wytrzymuje zgniatanie do 25 N·m. Nie zawiera baterii ani ruchomych części, a kompaktową obudowę można przypiąć do kółka na klucze. Specyfikacja techniczna YubiKey 5 NFC FIPS USB-A Producent Yubico Model YubiKey 5 NFC FIPS (140-3) Typ urządzenia sprzętowy klucz bezpieczeństwa USB-A z NFC Interfejs USB USB-A 2.0 NFC tak, ISO 14443-3 Type A USB-C 2.0 nie Lightning nie Typ urządzenia HID HID Keyboard, CCID smart card, FIDO HID Certyfikacja FIPS FIPS 140-3, ogólny poziom bezpieczeństwa 2, poziom bezpieczeństwa fizycznego 3 Numer certyfikatu NIST 5291 Protokoły i funkcje WebAuthn, FIDO2 CTAP1, CTAP2 i CTAP2.1, PIV, OpenPGP, Yubico OTP, OATH-HOTP, OATH-TOTP, challenge-response, bezpieczne hasła statyczne Pojemność FIDO2 do 100 kluczy dostępu Pojemność OATH 64 konta Certyfikaty PIV 24 Sloty OTP 2 Algorytmy RSA (PIV / OpenPGP) 1024, 2048, 3072, 4096 Krzywe ECC (PIV / OpenPGP) P-256, P-384 Nowoczesne krzywe kryptograficzne Ed25519 (podpisywanie i uwierzytelnianie OpenPGP oraz FIDO2), X25519 (odszyfrowywanie OpenPGP), secp256k1 oraz brainpoolP256r1, brainpoolP384r1 i brainpoolP512r1 (tylko OpenPGP) Wymiary 18 × 45 × 3,3 mm Masa 3 g Kolor czarny Pobór mocy
 4-6 d. d.
 4-6 d. d.

 6-9 d. d.


 5.0
3-6 d. d.

 5.0
5-6 d. d.

 5.0
5-6 d. d.

 3-6 d. d.

 6-9 d. d.

 5.0
4-7 d. d.
 6-9 d. d.

 5.0
1-3 d. d.

 5.0
1-3 d. d.
 5 d. d.

 1-3 d. d.

 1-3 d. d.


 gruodžio 1 d.
 gruodžio 1 d.
 gruodžio 1 d.