Pagalba
 Kontaktai
 Atsiliepimai
 Verslui
 Varlė


Krepšelis tuščias
Turite Varlės paskyrą?
Prisijunkite, kad pamatytumėte krepšelio turinį
Prisijungti

 Visos prekės


 Krepšelis
Tuščias
Prekių
Krepšelis
Prisijunkite, kad pamatytumėte krepšelio turinį
Prisijungti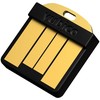
 4.5

 4.5

 Į krepšelį
 Ši prekė
 UGREEN „Nexode Pro“ 65W 3 prievadų GaN mini greitasis įkroviklis
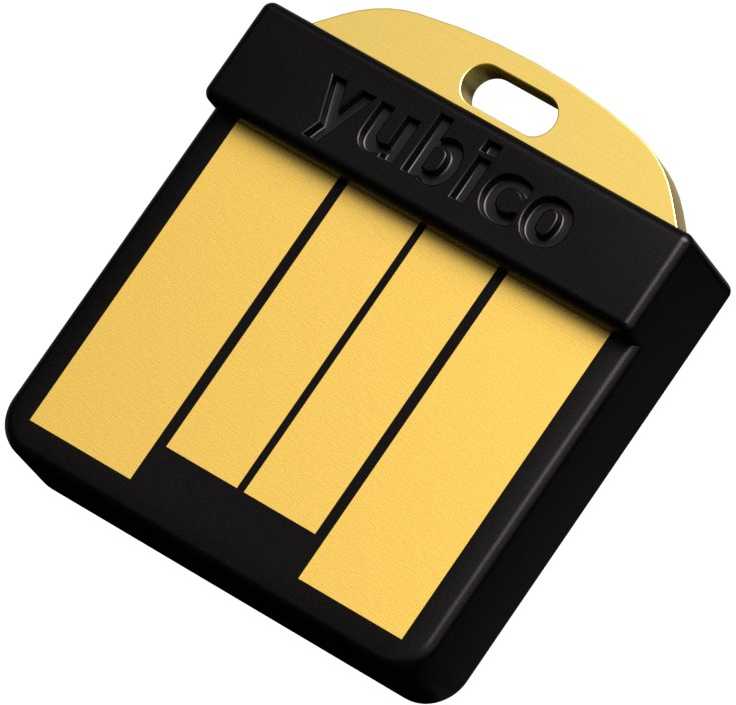
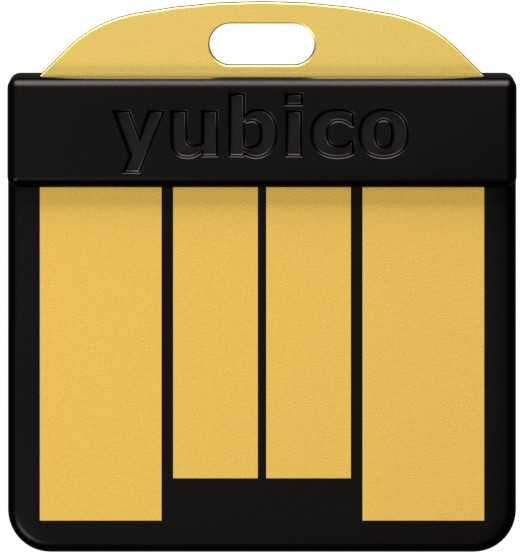
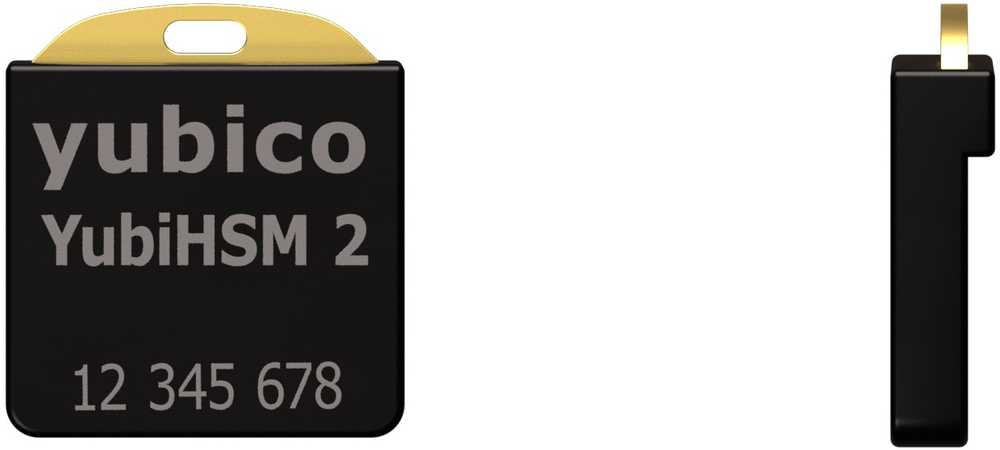
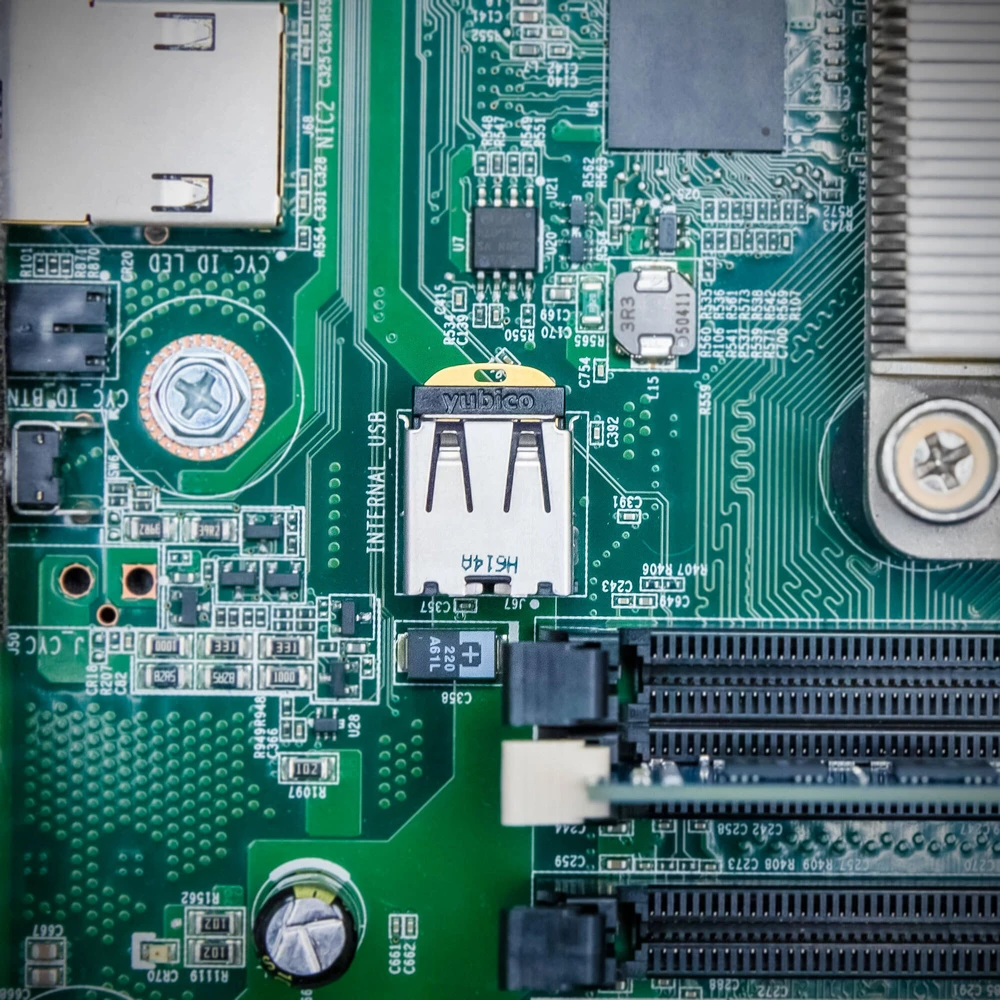
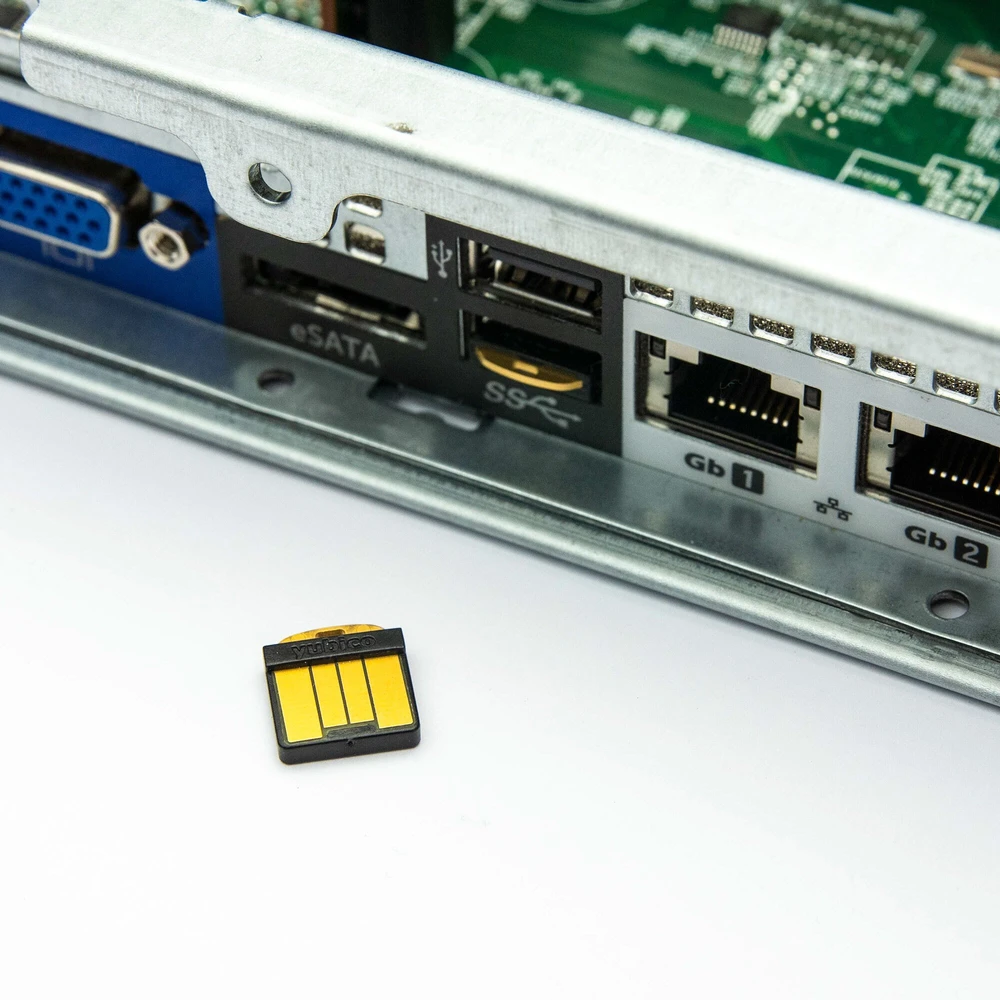
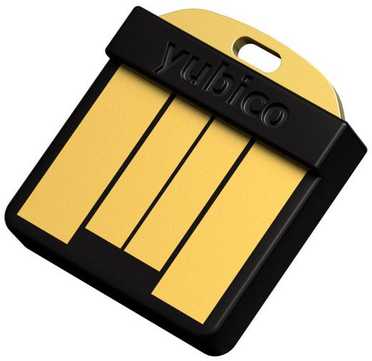
YubiHSM 2 v2.4 to moduł sprzętowy zaprojektowany do zaawansowanego zabezpieczania kluczy kryptograficznych, idealny dla organizacji, które potrzebują zwiększonego poziomu bezpieczeństwa oraz zgodności z regulacjami. Wymiary 12mm x 13mm x 3.1mm i waga 1 gram sprawiają, że YubiHSM 2 jest kompaktowy i łatwy do zintegrowania w różnych środowiskach zabezpieczeń. Interfejs USB-A umożliwia prostą i szybką instalację w systemach operacyjnych Windows, Linux i macOS, co ułatwia integrację z istniejącą infrastrukturą. Obsługuje standardy PKCS#11 oraz YubiHSM KSP, co zapewnia kompatybilność z szeroką gamą aplikacji i systemów. Możliwości kryptograficzne obejmują RSA, ECC, ECDSA (ed25519), SHA-2 oraz AES, co pozwala na elastyczne dostosowanie do różnych potrzeb zabezpieczeń. Zarządzanie dostępem oparte na rolach umożliwia precyzyjne kontrolowanie, kto ma dostęp do kluczy, co zwiększa bezpieczeństwo organizacji. Funkcje audytowe oraz logowanie audytowe pozwalają na monitorowanie i analizowanie działań związanych z kluczami, co wspiera zgodność z regulacjami. Bezpieczne sesje oraz mechanizmy backupu i przywracania z funkcją M of N zapewniają dodatkową warstwę ochrony i niezawodności w zarządzaniu kluczami. YubiHSM 2 v2.4 – Innowacyjny moduł zabezpieczeń sprzętowych YubiHSM 2 v2.4 to nowoczesny moduł sprzętowy (HSM), który oferuje wyjątkową ochronę kluczy kryptograficznych przez cały ich cykl życia. Dzięki kompaktowym wymiarom oraz niskiemu zużyciu energii, stanowi doskonałe rozwiązanie dla organizacji, które pragną podnieść poziom bezpieczeństwa i zminimalizować ryzyko związane z przechowywaniem kluczy kryptograficznych. Bezpieczeństwo kluczy kryptograficznych – Kluczowe funkcje YubiHSM 2 YubiHSM 2 oferuje szereg funkcji, które gwarantują bezpieczeństwo kluczy kryptograficznych. Umożliwia bezpieczną generację, przechowywanie oraz dystrybucję kluczy, a także ich kopie zapasowe oraz bezpieczne niszczenie. Dzięki wsparciu dla standardów PKCS#11 oraz YubiHSM KSP, moduł ten jest kompatybilny z różnorodnymi aplikacjami, co czyni go wszechstronnym narzędziem w zarządzaniu bezpieczeństwem. Wsparcie dla Microsoft Active Directory Certificate Services YubiHSM 2 v2.4 jest zgodny z Microsoft Active Directory, co ułatwia zarządzanie certyfikatami oraz kluczami. Zastosowania w zabezpieczaniu kluczy certyfikacyjnych i kryptowalut Moduł YubiHSM 2 jest idealnym rozwiązaniem do zabezpieczania kluczy głównych urzędów certyfikacji oraz w kontekście wymiany kryptowalut. Jego zaawansowane możliwości kryptograficzne, w tym wsparcie dla RSA, ECC oraz ECDSA, czynią go niezawodnym narzędziem dla organizacji zajmujących się bezpieczeństwem cyfrowym. Wydajność i oszczędność energii – Kompaktowy design YubiHSM 2 YubiHSM 2 v2.4 wyróżnia się nano rozmiarem oraz niskim zużyciem energii, co czyni go efektywnym dodatkiem do każdej infrastruktury zabezpieczeń. Dzięki temu użytkownicy mogą cieszyć się wysoką wydajnością przy minimalnym wpływie na zużycie energii. Integracja z otwartym SDK – Łatwe wdrożenie w różnych systemach YubiHSM 2 oferuje otwarty zestaw narzędzi programistycznych (SDK), co ułatwia integrację z różnorodnymi platformami i systemami. Dzięki temu organizacje mogą szybko i efektywnie wdrożyć moduł w swoich środowiskach. Funkcje zarządzania dostępem i audyt – Kontrola bezpieczeństwa Moduł YubiHSM 2 zapewnia zaawansowane funkcje zarządzania dostępem, w tym kontrolę dostępu opartą na rolach. Dodatkowo oferuje funkcje audytowe, co pozwala na monitorowanie i rejestrowanie działań związanych z kluczami kryptograficznymi, zwiększając tym samym poziom bezpieczeństwa. Specyfikacja techniczna YubiHSM 2 v2.4 – Kluczowe parametry i możliwości Producent Yubico Model YubiHSM 2 v2.4 Typ Moduł sprzętowy (HSM) Interfejs USB-A Wymiary 12mm x 13mm x 3.1mm Zasilanie 20mA średnio, 30mA maksymalnie Obsługiwane systemy operacyjne Windows, Linux, macOS Zgodność z PKCS#11 Tak Liczba jednoczesnych połączeń 16 Możliwości kryptograficzne RSA, ECC, ECDSA (ed25519), SHA-2, AES Zarządzanie dostępem Kontrola dostępu oparta na rolach Funkcje audytowe Tak Bezpieczne sesje Tak Backup i przywracanie Tak, z mechanizmem M of N Zgodność z Microsoft Active Directory Tak Tamper evident Tak Logowanie audytowe Tak

 5-7 d. d.

 6-7 d. d.

 7-10 d. d.

 3-5 d. d.

 6-7 d. d.

 5-6 d. d.

 8-9 d. d.

 7-8 d. d.
 4-8 d. d.


 LP EXPRESS paštomate spalio 23 d.
 Omniva paštomate spalio 23 d.
 Pristatymas Venipak kurjeriu spalio 23 d.
 DPD kurjeriu spalio 23 d.