Pagalba
 Kontaktai
 Atsiliepimai
 Verslui
 Varlė


Krepšelis tuščias
Turite Varlės paskyrą?
Prisijunkite, kad pamatytumėte krepšelio turinį
Prisijungti

 Visos prekės


 Krepšelis
Tuščias
Prekių
Krepšelis
Prisijunkite, kad pamatytumėte krepšelio turinį
Prisijungti


 Į krepšelį
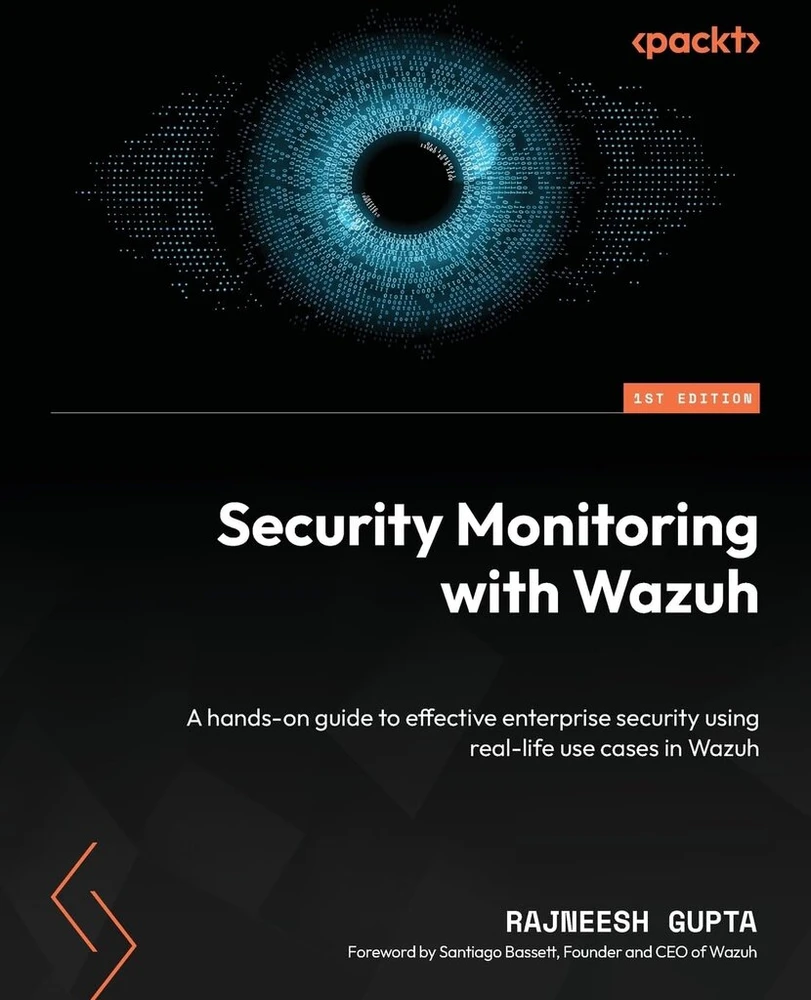
Wazuh yra galingas atvirojo kodo saugos platforma Tai vienija Siem ir XDR galimybės sustiprinti grėsmės nustatymas Ar Atsakymas į incidentą Ar grėsmės intelektas , ir atitikties valdymas . Su tokiomis savybėmis Įsibrovimo aptikimas Ar žurnalo analizė Ar Failo vientisumo stebėjimas , ir Pažeidžiamumo aptikimas , tai pateikia išsamų sprendimą užtikrinti įmonių aplinką. Ši knyga siūlo žingsnis po žingsnio patarimai diegti wazuh, integruoti jį su Trečiųjų šalių saugos įrankiai , ir pritaikyti realaus pasaulio naudojimo atvejai . Pasinaudodamas atvirojo kodo saugos sprendimai , profesionalai gali tobulinti savo įgūdžius Įsibrovimo aptikimas Ar Atsakymas į incidentą , ir Saugumo automatizavimas —Atsaugos kompetencija, kuri yra labai vertinama kibernetinio saugumo pramonėje. Nustatykite Įsibrovimo aptikimo sistemos (ID) su „Wazuh“ ir „Suricata“ stebėti Tinklo ir šeimininko grėsmės . Sužinokite, kaip aptikti kenkėjiška programinė įranga Ar anomalijos , ir išnaudojimas tuo tarpu svertas Aktyvus atsakymo automatizavimas dėl incidentų tvarkymo. Integruokite „Wazuh“ su Thehive Ar Žievė , ir Klaidinga automatizuoti grėsmės intelektą ir atsakymą. Įgyvendinti Saugumo orkestravimas, automatika ir atsakymas ( Pakilti ) Norėdami sustiprinti incidentų valdymą ir perspėjimo koreliaciją. Užtikrinkite „Miter ATT & CK“, PCI DSS, NIST 800-53 ir HIPAA Naudojant „Wazuh's“ Pažeidžiamumo aptikimo ir saugumo konfigūracijos įvertinimas . Išlaikyti stiprią Kibernetinio saugumo laikysena laikantis pramonės taisyklių. · Saugumo inžinieriai : Išmokite diegti ir sukonfigūruoti „Wazuh“ įsibrovimų aptikimui, kenkėjiškų programų analizei ir saugumo stebėjimui, užtikrinant tvirtą apsaugą nuo kibernetinių grėsmių. · Saugumo architektai : Įgykite įžvalgų apie keičiamo masto ir reikalavimus atitinkančios saugumo infrastruktūros projektavimą, naudodami „Wazuh“, kad sušvelnintumėte riziką ir leistumėte aptikti realiojo laiko grėsmę. · SOC analitikai : Išnagrinėkite praktinio naudojimo atvejus ir praktinius metodus, susijusius su saugumo įspėjimais, sukurdami pasirinktines „Wazuh“ taisykles ir efektyviai reaguoti į kibernetines grėsmes.


 1-2 d. d.

 6 d. d.

 5-8 d. d.

 3-6 d. d.
 2-4 d. d.
 5.0
5-9 d. d.
 5 d. d.

 2-2 d. d.

 12-14 d. d.
 13-14 d. d.